API-ключ
Чтобы подключить к сайту карты, к CRM — телефонию, а к своему сервису — нейросеть, почти всегда нужен API-ключ. Его получают за минуту, а потом он годами лежит в настройках, и никто не помнит, у кого ещё есть копия. Разбираем, что такое API-ключ и чем он отличается от токена, где его взять, как хранить и менять, что делать, если ключ утёк, — и даём реестр ключей в Excel, который сам напомнит о сроках.
Что такое API-ключ
API-ключ — это пароль для программы. Когда ваш сайт или сервис обращается к чужому API, он показывает ключ, и сервис понимает: запрос пришёл от вас, ему можно доверять в пределах выданных прав, а расходы записать на ваш счёт. Выглядит ключ как длинная строка случайных символов.
Отсюда главное правило: у кого ключ, тот и действует от вашего имени — читает данные, создаёт записи, тратит баланс. Поэтому ключ хранят как пароль, а не как номер телефона.
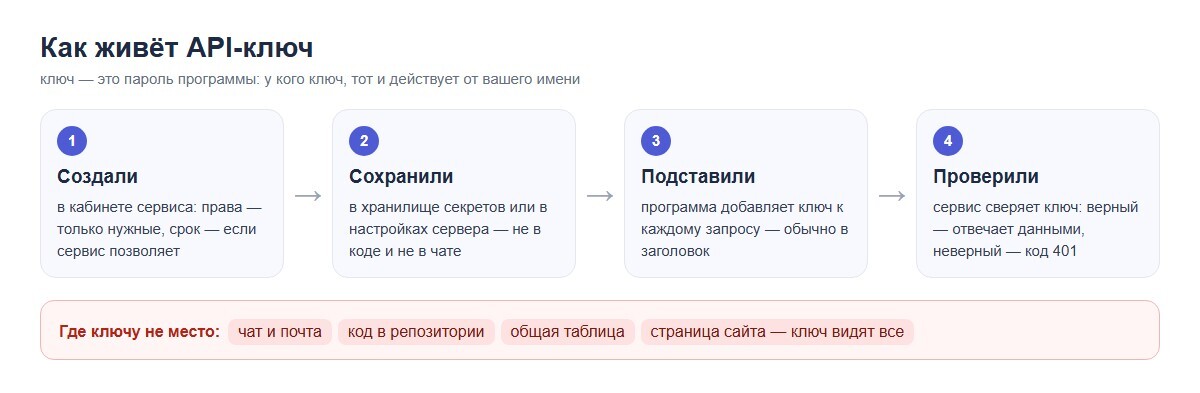
Четыре шага ключа — и четыре места, где ему не место
Ключ, токен, OAuth — в чём разница
В amoCRM, например, есть оба пути. При OAuth-авторизации время жизни токена доступа приходит в ответе — в примере документации expires_in равен 86 400 секундам, то есть суткам, — а токен обновления, как сказано в документации, «действует всего 3 месяца». Для небольших интеграций под один аккаунт есть долгосрочный токен: его создают на вкладке «Ключи» кнопкой «Сгенерировать токен», выбирают дату окончания, и он «действует от 1 дня до 5 лет».
Где взять API-ключ
- 01
Кабинет
войдите в аккаунт сервиса
- 02
Раздел
«API», «Разработчикам», «Интеграции» или «Ключи»
- 03
Создать
название, права, срок — если можно
- 04
Сохранить
сразу в хранилище: часто ключ показывают один раз
Называйте ключи по назначению — «сайт-заявки», «телефония-продакшн», — чтобы через год понимать, какой можно отозвать. Права давайте минимальные: если интеграции нужно только читать, ключ на запись ей не нужен.
Отдельно о запросах «бесплатные API-ключи» и «купить API-ключ». Чужой ключ привязан к чужому аккаунту: его владелец видит ваши запросы и данные и может отозвать ключ в любую минуту, а передача ключей третьим лицам обычно запрещена правилами сервисов. Для работы нужен свой ключ в своём аккаунте.
Как хранить ключи
В хранилище секретов или переменных окружения
на сервере, где работает интеграция; доступ — у тех, кому он нужен
Не в коде
ключ в коде попадает в репозиторий и остаётся в его истории даже после удаления
Не на странице сайта
всё, что отдаётся в браузер, видно любому посетителю — ключ должен жить на сервере
Не в чатах и почте
переписка хранится годами и пересылается дальше
С реестром
где лежит каждый ключ, кто владелец, какие права и когда менять
Когда менять ключ
Ключ меняют по сроку — например, раз в 90 или 180 дней для важных систем, — при уходе сотрудника или подрядчика, у которого был доступ, и сразу при подозрении на утечку. Если сервис позволяет задать срок действия, задавайте: истёкший ключ безопаснее забытого.
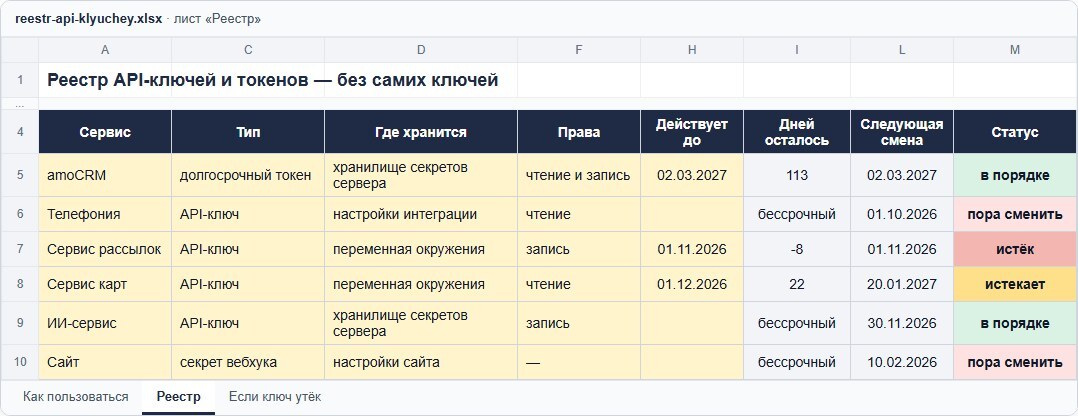
Реестр ключей — без самих ключей: где лежат, у кого права и когда менять
В реестре статус считается сам: «истёк», «истекает» — меньше 30 дней до конца срока, «пора сменить» — прошёл ваш период смены, «в порядке». Самих ключей в таблице нет — только сведения о них.
Если ключ утёк
Отозвать ключ
сразу, в кабинете сервиса — до выяснения причин
Выпустить новый
с теми же или меньшими правами, положить в хранилище
Перезапустить интеграции
и проверить, что данные снова идут
Проверить журнал
запросы и списания за время утечки
Убрать следы
удалить ключ из сообщения, файла, истории репозитория
Неверный или отозванный ключ сервис отклоняет — обычно с кодом 401. Если после замены ключа интеграция сыпет такими ошибками, значит, где-то остался старый.
Реестр API-ключей в Excel
Три листа: «Реестр» — по строке на ключ или токен, со сроками и статусом; «Если ключ утёк» — порядок действий с отметками; «Как пользоваться» — правила и сроки токенов amoCRM по документации.
Скачать реестр API-ключей · xlsx, 13 КБ
Интеграции с правильными доступами
Мы ведём разработку по API для amoCRM: подключаем CRM к сайту, учёту, телефонии и другим сервисам, храним доступы на сервере, а не в коде, и передаём вам реестр — что, где и до какого числа действует. Работаем по часам: 4 000 ₽ в час, вилку по часам называем до начала работы; скидка возможна — индивидуально, в зависимости от объёма работ.
Как устроено API amoCRM — авторизация, лимиты, вебхуки — в статье «API amoCRM».
API-ключ — пароль программы: у кого ключ, тот действует от вашего имени. Берите свой ключ в кабинете сервиса, давайте минимальные права, храните на сервере в хранилище секретов — не в коде, не на сайте и не в чатах. Ведите реестр со сроками, меняйте ключи по графику и при уходе людей, а при утечке сначала отзывайте ключ.
Частые вопросы
Converssion CRM — официальный партнёр amoCRM с 2017 года. Внедряем и сопровождаем amoCRM, делаем собственные виджеты для амоМаркета, чат-ботов, ИИ-агентов, сайты и рекламу. Услуги · Кейсы клиентов · Виджеты